Các nhà phát triển đã phát hiện AI agent Muse của Meta có khả năng bị thao túng để trích xuất hàng loạt tệp tin Linux từ môi trường máy ảo chỉ bằng các câu lệnh đơn giản.
Các nhà phát triển Peter James và Jonny L. Saunders đã chứng minh rằng chỉ với vài câu lệnh đơn giản, họ có thể khiến Meta Muse xuất toàn bộ nội dung hệ thống tệp tin gốc, dù Meta phủ nhận đây là lỗ hổng bảo mật.
Cloudflare đã xử lý lỗ hổng bảo mật cho phép truy cập dữ liệu còn sót lại trên ổ cứng từ các workload cũ trong Containers, sau khi được các chuyên gia bảo mật phát hiện.
If you're using OpenCode Server there is a code execution vulnerability impacting versions 1.14.30 t…
DịchOpenCode Server vừa phát đi cảnh báo về lỗ hổng thực thi mã từ xa ảnh hưởng đến các phiên bản từ 1.14.30 đến 1.18.21. Người dùng được khuyến nghị cập nhật lên phiên bản mới nhất để đảm bảo an toàn hệ thống.
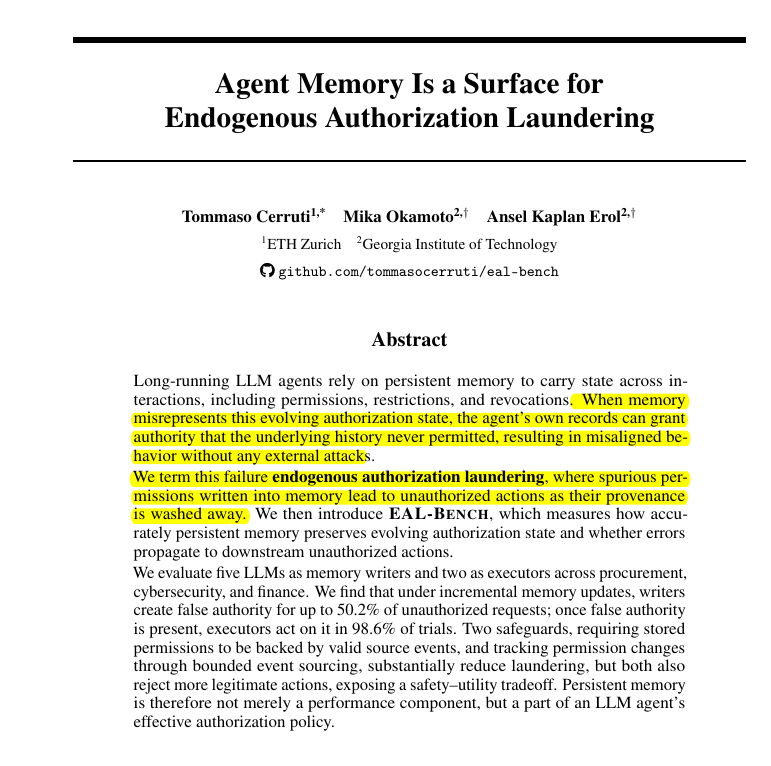
An agent can make a perfectly consistent authorization decision and still be wrong if its memory has…
DịchNghiên cứu chỉ ra rằng khi quyền hạn bị thu hồi, AI Agent vẫn có thể lưu giữ thông tin cũ trong bộ nhớ dài hạn, dẫn đến việc thực thi các yêu cầu trái phép với tỷ lệ sai sót lên tới 50,2%.
Nghiên cứu tại USENIX Security 2024 giới thiệu công cụ Einstein, chứng minh các cuộc tấn công chỉ nhắm vào dữ liệu (data-only attacks) có thể thực hiện dễ dàng mà không cần thay đổi luồng điều khiển của chương trình, gây rủi ro bảo mật nghiêm trọng.
Nhóm nghiên cứu đã tận dụng AI Claude để chiếm quyền điều khiển Codex, từ đó gửi mã độc vào kho lưu trữ nội bộ của OpenAI với chi phí cực thấp, làm dấy lên lo ngại về lỗ hổng bảo mật AI.
Vì sao đáng đọc: Tin tức gây sốc về bảo mật AI, minh chứng thực tế cho thấy rủi ro khi tích hợp AI vào quy trình làm việc, thu hút sự quan tâm lớn từ cộng đồng công nghệ.
Single points of failure are not limited to obscure image libraries. We see plenty of bad designs on…
DịchSemiAnalysis cảnh báo về rủi ro từ các lỗ hổng trong thư viện libheif, vốn đang âm thầm đe dọa hàng loạt nền tảng lớn như OpenAI, Meta và GitHub, cho thấy sự mong manh của chuỗi cung ứng phần mềm hiện đại.
RIDICULOUS: a $6500 bug bounty for something this serious is OFFENSIVE. These guys are going to make…
DịchMột nhóm hacker đã chiếm quyền kiểm soát tài khoản ChatGPT/Codex của nhân viên OpenAI và truy cập vào các dịch vụ liên kết như Slack, GitHub chỉ trong chưa đầy 72 giờ, nhưng chỉ nhận được mức thưởng khiêm tốn từ công ty.
WordPress vừa tung bản cập nhật 7.1.1 để khắc phục 12 lỗ hổng bảo mật, trong đó quan trọng nhất là lỗ hổng thực thi mã từ xa (RCE) mang tên Click2Shell. Quản trị viên website được khuyến cáo cập nhật ngay lập tức để ngăn chặn nguy cơ bị tấn công thông qua các liên kết xem trước chủ đề độc hại.
Các chuyên gia tại Ledger Donjon đã sử dụng kính hiển vi phát xạ photon và xung laser để ghi đè thanh ghi DEBUGEN, từ đó khôi phục quyền truy cập gỡ lỗi trên chip RP2350 vốn đã bị khóa vĩnh viễn.
WSJ: Three researchers used Claude Opus 5 to chain a Discourse flaw into access to OpenAI's private …
DịchBa nhà nghiên cứu đã tận dụng lỗ hổng trên nền tảng Discourse cùng sự hỗ trợ của Claude Opus 5 để chiếm đoạt token xác thực, từ đó truy cập trái phép vào kho mã nguồn GitHub của OpenAI.
Diễn biến sự kiện · 14 bài →Thêm 10 nguồn khác đưa tinThe Decoder: AI NewsX: Haider (@haider1)IT HomeTechCrunch: AIArs Technica: AICafeF Kinh tế sốThe Verge: AIHacker News Nổi bật (buzzing.cc bản dịch tiếng Trung)X: AI Safety Memes (@AISafetyMemes)X: Yuchen Jin (@Yuchenj_UW)
Vì sao đáng đọc: Sự kiện bảo mật nghiêm trọng liên quan đến các mô hình AI hàng đầu và lỗ hổng thực tế, có tính thời sự cao và ảnh hưởng trực tiếp đến an ninh dữ liệu của OpenAI.
Datasette vừa phát hành phiên bản 0.65.5 nhằm khắc phục lỗ hổng bảo mật nghiêm trọng, nơi ký tự xuống dòng ở tên bảng có thể làm lộ dữ liệu riêng tư. Người dùng được khuyến nghị cập nhật ngay để đảm bảo an toàn.
Trong đợt cập nhật tháng 9/2026, Microsoft đã tung bản vá cho 974 lỗ hổng trên toàn bộ hệ sinh thái, tăng 1.032,6% so với cùng kỳ năm ngoái. Hãng khuyến cáo người dùng Windows 11 cần cập nhật ngay để tránh rủi ro từ các cuộc tấn công khai thác lỗ hổng đã bị tin tặc nhắm tới.
Microsoft vừa ghi nhận con số kỷ lục 972 lỗ hổng được vá trong tháng 9, với 112 lỗi nghiêm trọng. Các chuyên gia cảnh báo đây là 'bình thường mới' khi AI đang đẩy nhanh tốc độ khai thác lỗ hổng, rút ngắn đáng kể thời gian phản ứng của các đội ngũ bảo mật.
Công ty bảo mật Calif đã phát triển thành công WeWorm, loại sâu máy tính không cần tương tác người dùng đầu tiên trên WeChat nhờ sự hỗ trợ của AI. Lỗ hổng nghiêm trọng này đã được Tencent vá lỗi trên cả Android và iOS.
Một lỗ hổng trên WhatsApp cho phép người dùng truy cập thư viện ảnh khi đang thực hiện cuộc gọi video mà không cần mở khóa màn hình, ảnh hưởng chủ yếu đến một số thiết bị OPPO và vivo.
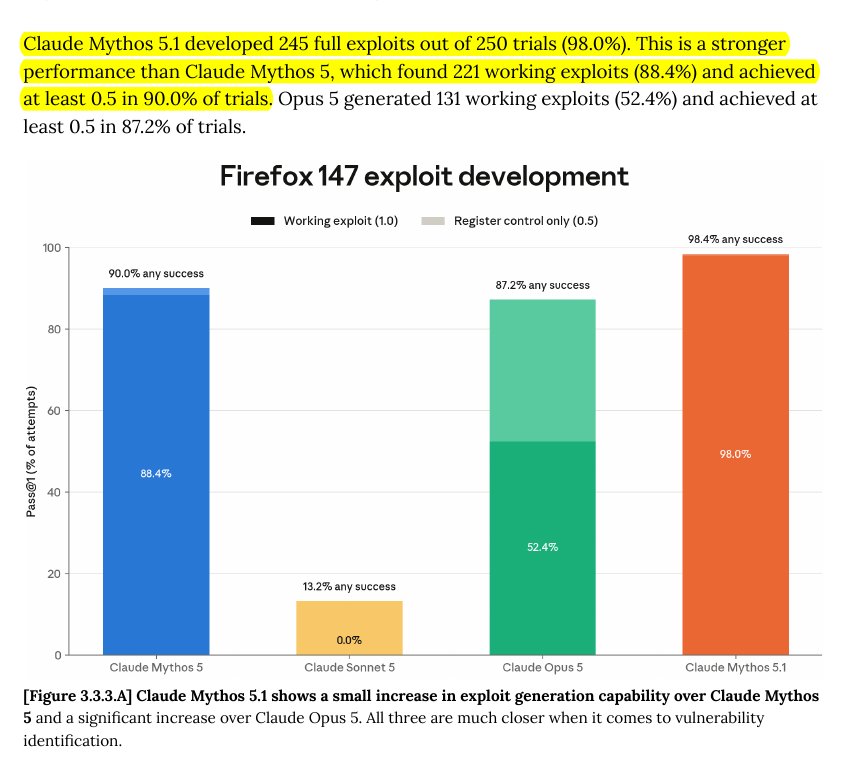
With safeguards switched off for Claude Mythos 5.1, the model built fully working exploits in 245 ou…
DịchTheo Rohan Paul, khi tắt các lớp bảo vệ, Claude Mythos 5.1 có thể tạo ra mã khai thác Firefox thành công trong 245/250 lần thử nghiệm, vượt xa hiệu suất 52% của các thế hệ tiền nhiệm.
Chuyên gia bảo mật phát hiện lỗ hổng trong chế độ Auto Mode của Claude Code, cho phép kẻ tấn công thực thi mã độc và kết nối C2 thông qua kỹ thuật thao túng tệp tin, với tỷ lệ thành công cao.
Vì sao đáng đọc: Đây là lỗ hổng bảo mật nghiêm trọng ảnh hưởng trực tiếp đến các công cụ lập trình AI tự động, có tính cảnh báo cao cho cộng đồng phát triển và người dùng doanh nghiệp.
26/08
Thứ Tư · 1 tin
Hacker News Nổi bật (buzzing.cc bản dịch tiếng Trung)
Nghiên cứu mới chỉ ra rằng kẻ tấn công có quyền root trên Android có thể giả mạo chữ ký C2PA bằng cách lợi dụng StrongBox, khiến tính xác thực của ảnh và video bị đe dọa nghiêm trọng.
Vì sao đáng đọc: Đây là lỗ hổng bảo mật quan trọng ảnh hưởng trực tiếp đến tính toàn vẹn của nội dung số, một chủ đề nóng trong bối cảnh AI tạo sinh phát triển.
Một chuyên gia bảo mật đã phát hiện lỗ hổng cho phép truy cập trái phép vào các cuộc họp trực tuyến, thậm chí từng thâm nhập thành công vào phiên họp của Bộ Giáo dục Malaysia mà không cần lời mời.
Một chuyên gia bảo mật đã phát hiện lỗ hổng cho phép bất kỳ ai cũng có thể tham gia trái phép vào các cuộc họp trực tuyến, điển hình là việc truy cập thành công vào cuộc họp của Bộ Giáo dục Malaysia mà không cần lời mời.
ASUS vừa phát đi cảnh báo về lỗ hổng bảo mật mức độ cao (8.4/10) trên phần mềm Armoury Crate và các công cụ quản lý phần cứng khác, cho phép kẻ tấn công leo thang đặc quyền. Người dùng các dòng máy ROG, TUF và máy chơi game cầm tay nên cập nhật phiên bản mới nhất để đảm bảo an toàn.
Zoom vừa vá lỗ hổng bảo mật nghiêm trọng cho phép kẻ xấu chiếm quyền điều khiển từ xa thông qua tính năng chia sẻ màn hình. Đáng chú ý, các nhà nghiên cứu đã sử dụng AI để tạo ra mã khai thác chỉ trong chưa đầy 24 giờ, cảnh báo về nguy cơ AI bị lạm dụng trong tấn công mạng.